
【导读】围绕欧盟CRA强制合规落地需求,全志将芯片安全作为产品的基础能力,构建起覆盖技术、流程、漏洞、服务四大维度的产品生命周期安全保障体系。通过将CRA合规标准拆解为标准化、可落地、可认证的芯片级安全能力,全志可为广大生态伙伴提供高适配的合规解决方案,大幅降低终端产品欧盟准入门槛,有效压缩研发认证周期,助力产品快速出海上市。
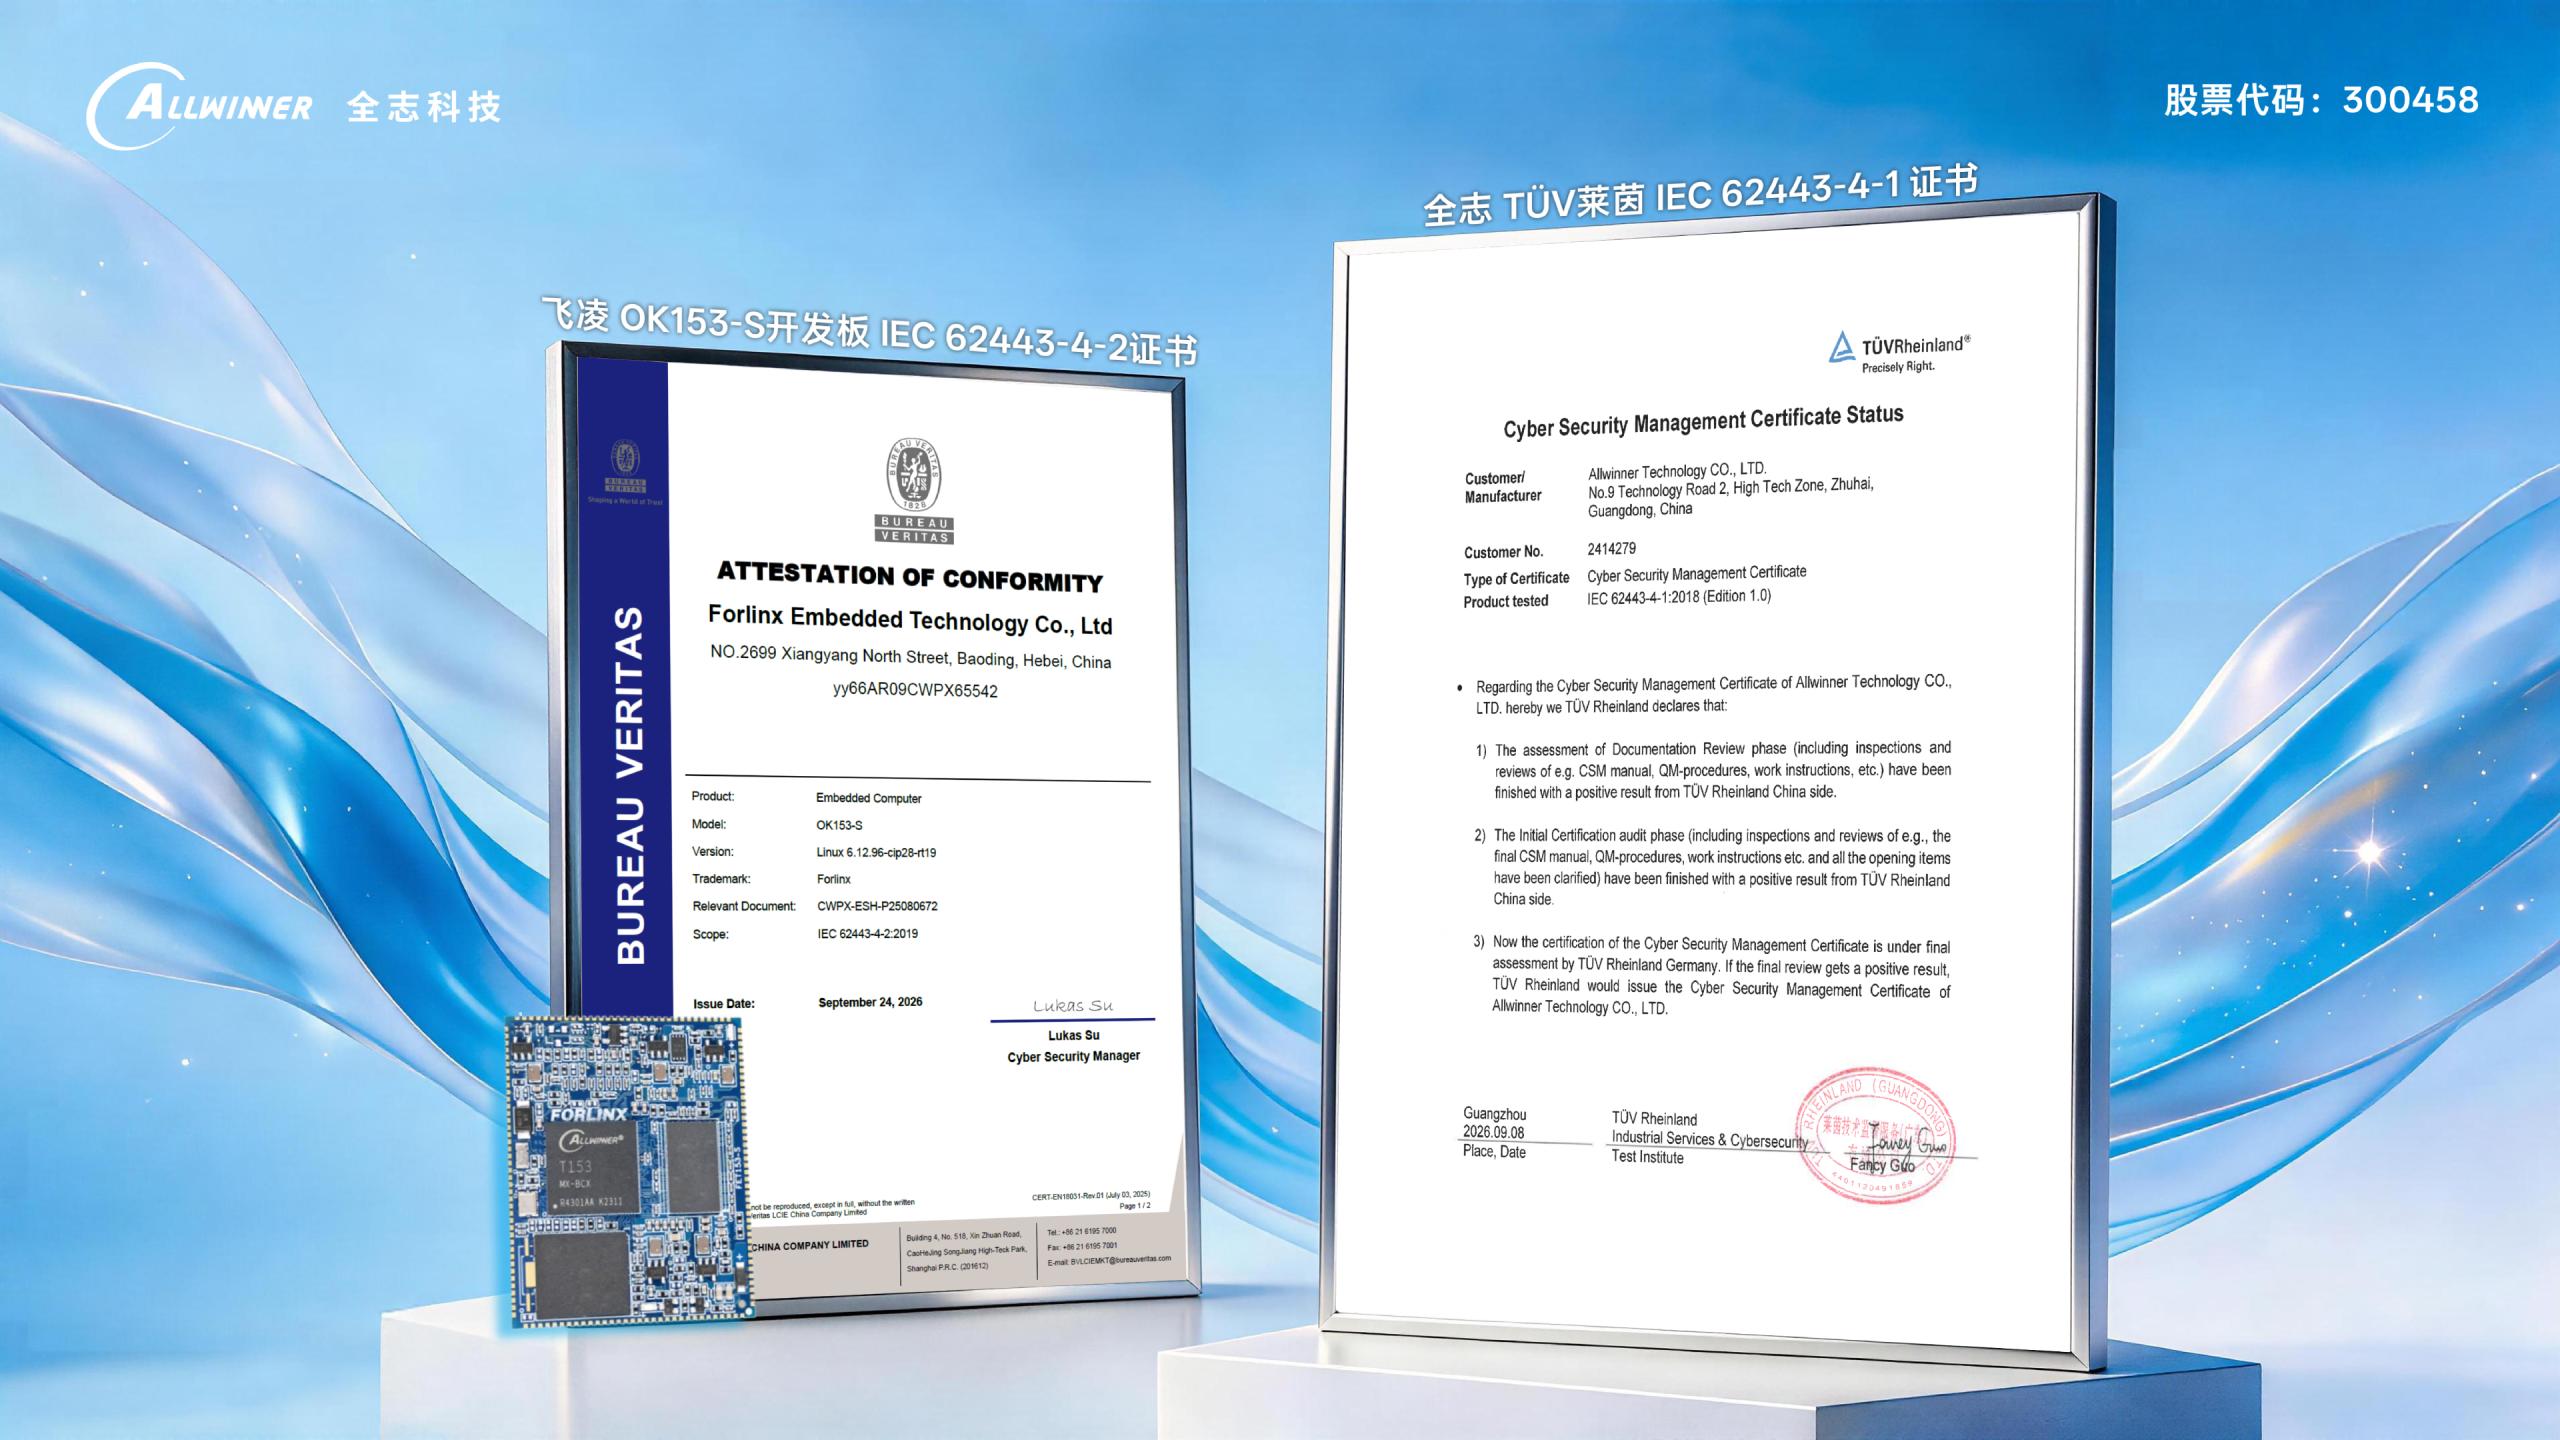
芯片安全能力的价值,最终体现在可认证、可商用的实体产品上。飞凌嵌入式基于全志T153芯片打造的OK153-S 开发板已通过IEC 62443-4-2认证,安全能力是全志芯片的基础能力,生态伙伴承接并落地至板卡与整机方案,共同形成经验证的合规样板。
以芯片安全,赋能产品安全合规落地
在芯片产品开发与设计阶段,全志遵循IEC 62443-4-1规范构建完整产品开发流程,安全功能设计以PSA安全技术规范为基线,并配套输出安全技术文档与技术支持,协助整机设备完成IEC 62443-4-2合规认证,协同保障工业设备的安全合规。
在核心安全能力层面,全志芯片基于Arm TrustZone可信执行环境设计,配套安全系统软件,通过安全域资源隔离,在可信环境中执行敏感操作,构建起多维度、体系化的硬件安全防护能力,核心安全特性覆盖:
可信根:RoT,提供基于硬件的可信根
安全启动:固件防篡改,签名最高支持RSA4096/ECC521
安全存储:密钥/敏感信息保护
安全升级:固件安全OTA升级
安全调试:JTAG禁用/密钥保护
真随机数产生器:符合NIST SP 800-90B标准
硬件加解密引擎:国际算法/国密算法
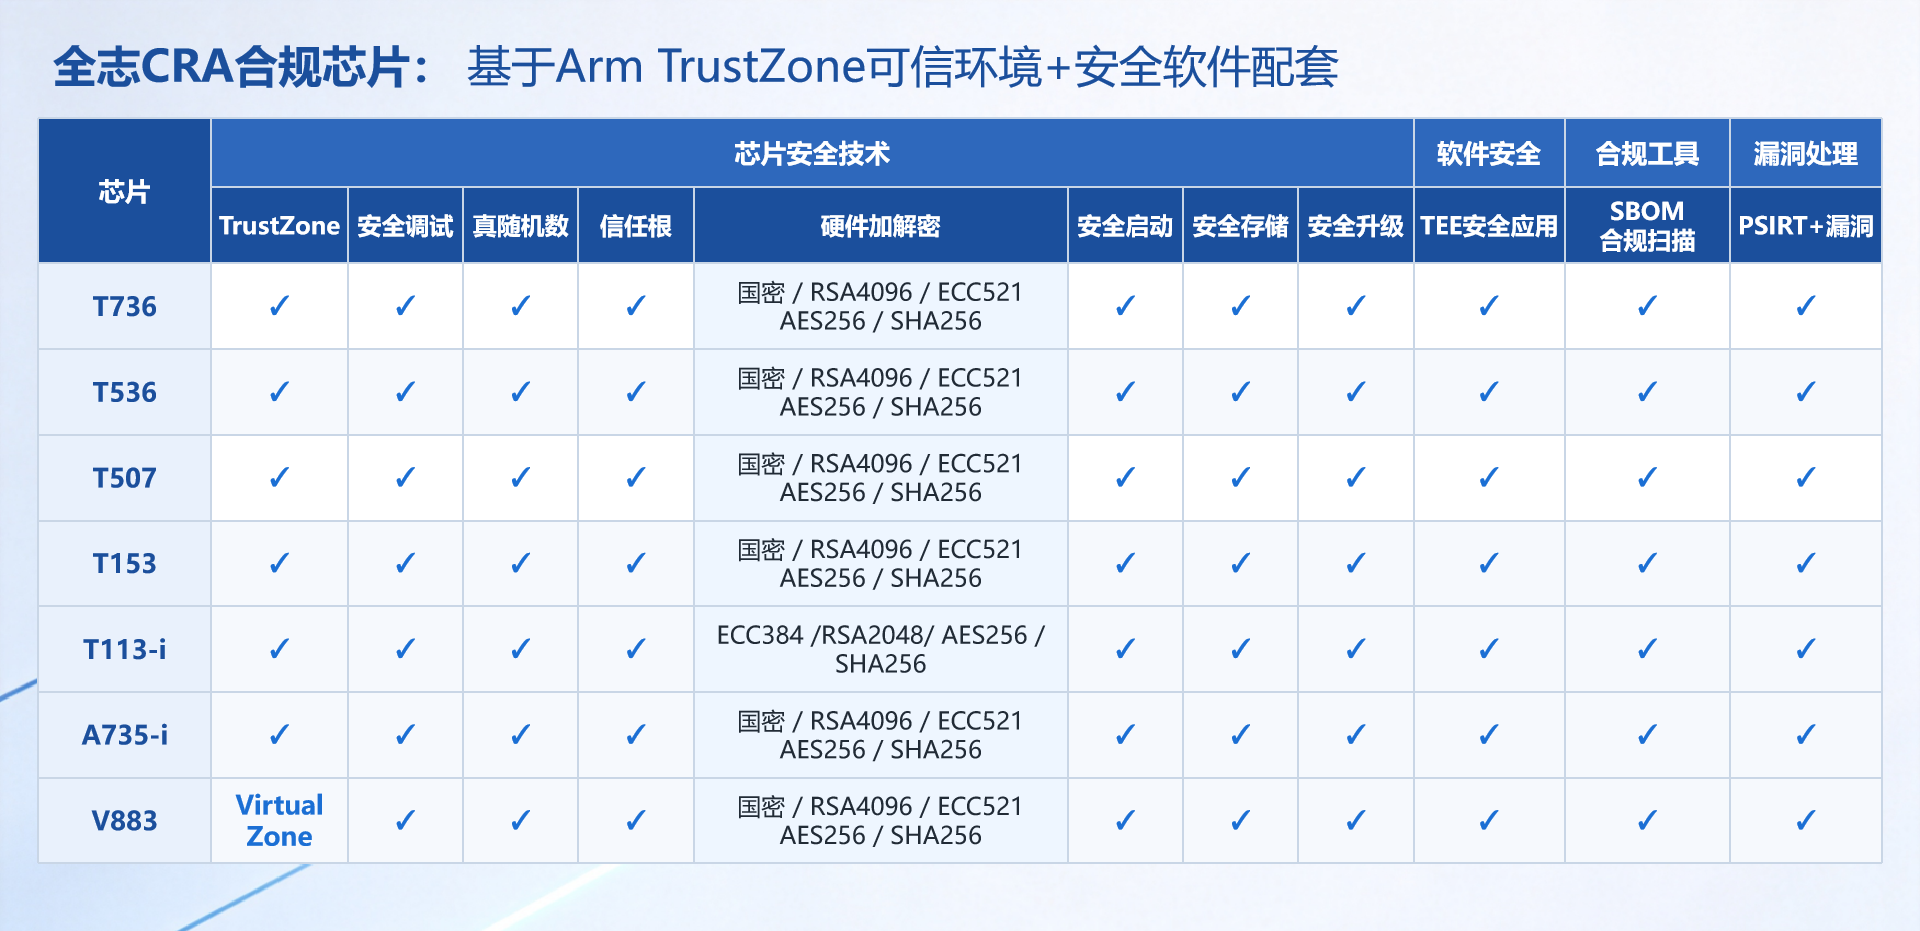
上述能力并非独立的参数配置,而是经过深度整合、可整体交付的标准化芯片安全体系。其中,全志T系列多款核心处理器全面适配CRA合规要求,可精准覆盖工业控制设备、智能家居、智能门锁、网络通信设备、消费电子、可穿戴设备、联网玩具等CRA重点监管终端品类,形成多档位、多场景的合规解决方案矩阵。
标准安全文档,简化产品认证流程
全志还围绕方案移植、安全开发、整机认证全流程,梳理输出成套标准化合规技术文档,可直接作为第三方合规认证的核心支撑材料:
《安全开发指南》
涵盖安全启动配置、安全存储使用、安全应用开发等核心流程,为终端安全开发提供标准化操作依据
《安全升级指南》
涵盖安全OTA升级包生成与使用、A/B分区加固、版本防回滚等升级安全机制,保障产品全生命周期升级安全
《硬件加解密指南》
详细说明各类硬件加解密调用方法,支持AES/RSA/ECC/SHA及国密SM2-SM3-SM4
《安全调试指南》
提供JTAG调试保护,配套安全防护配置方案
《SBOM清单和CVE修复指南》
基于商业合规工具扫描输出标准软件物料清单,支持已知漏洞的跟踪与修复
安全服务,贯穿产品生命周期
持续的漏洞响应与安全维护是欧盟CRA法案的核心合规要求,法案明确规定联网智能硬件产品需在全生命周期内维持稳定安全状态,厂商需建立常态化安全迭代与漏洞修复机制。
为此,全志组建了专业产品安全应急团队(PSIRT),搭建标准化漏洞处理流程,处理漏洞接收、风险评估、应急响应、迭代修复全闭环工作,流程体系符合ISO/IEC 30111 与 ISO/IEC 29147认证标准。在软件供应链层面,全志引入商业合规扫描工具开展SDK合规检查,输出覆盖固件依赖、第三方组件与开源许可证声明的标准SBOM清单,并在产品生命周期内持续提供安全更新,保障终端产品长期满足CRA合规标准。
持续迭代产品合规能力
全志CRA合规方案不仅能帮助生态伙伴快速满足欧盟市场的准入要求,更能从合规门槛、认证效率、长期运维三个维度,为合作伙伴创造实质性商业价值:
降低合规门槛,终端设备厂商无需从零开始搭建完整安全体系,基于芯片原生安全能力和标准化开发文档即可快速完成产品安全设计;
缩短认证周期,方案基于成熟量产的芯片安全能力与经过市场验证的合规体系,配套完善的文档支持,可帮助生态伙伴快速通过第三方合规评估;
缩减长期运维成本,全志提供的产品生命周期安全服务与常态化漏洞修复、版本迭代机制,大幅降低产品上市后的安全运维、漏洞整改、合规复审成本。
未来,全志将持续迭代底层安全技术与合规服务体系,同步跟进全球各区域网络安全合规政策更新,不断完善全球化合规支撑体系。同时,全志将携手广大生态伙伴与终端客户,共建智能硬件安全生态,为各类智能硬件产品的安全落地、全球化布局提供稳定、可靠、可控的芯片核心支撑。
CRA说明:
2027年12月11日起,欧盟《网络弹性法案》(Cyber Resilience Act, CRA) 将全面强制实施。届时,进入欧盟市场的含数字元素产品均须满足强制性的网络安全要求,工业自动化与控制产品被明确归入「重要1类」监管。
结论
欧盟 CRA 法案将于 2027 年底正式强制执行,对进入欧洲市场的联网设备提出硬性网络安全要求,工业控制设备更是被划为高等级监管类别。全志这套芯片原生安全体系,核心思路是把合规能力下沉到芯片层面,而不是等到终端整机阶段再补救。从芯片设计阶段就遵循 IEC 62443、PSA 等规范,配套完整开发文档、SBOM 物料清单以及标准化漏洞应急响应机制,能够帮下游厂商减少安全体系搭建工作量,缩短认证周期,降低产品全生命周期的安全运维压力。