
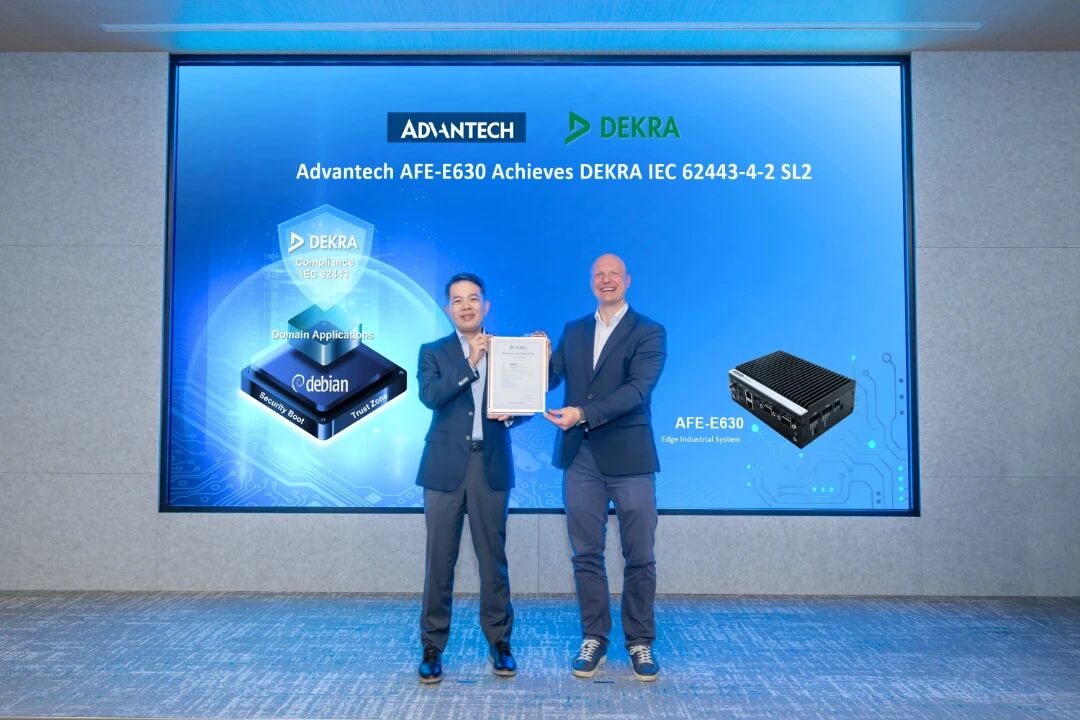
【导读】全球物联网智能系统与嵌入式平台厂商研华宣布,基于瑞芯微 RK3568 平台打造的 Arm 嵌入式边缘工业系统 AFE-E630,已通过 DEKRA(德凯)依据 IEC 62443-4-2:2019《工业自动化与控制系统安全 第 4-2 部分:IACS 元件技术安全要求》所进行的安全验证,并取得符合性声明(Attestation of Conformity),评估等级达 Security Level 2(SL2)。此成果可为终端客户后续进行整机及系统级资安设计与合规提供可靠的技术依据,并协助因应欧盟《网络韧性法案》(Cyber Resilience Act, CRA)等日益严格的网络安全法规要求。
IEC 62443建构设备网络安全基础
加速储能应用合规导入
随着欧盟《网络韧性法案》(Cyber Resilience Act, Regulation (EU) 2024/2847)分阶段生效,以及能源基础设施数字化与联网程度持续提升,储能、电力及工业能源系统对网络资安的要求不断提高。
以IEC 62443-4-2 SL2网络安全能力为基础,不仅可作为因应CRA要求的重要安全基础,降低后续产品网络安全设计与合规导入的负担;相关网络安全能力亦可延伸支援能源产业相关标准体系,包括IEC 62351、IEC 61850与IEEE 1686-2022,分别涵盖电力系统通讯安全、电力自动化通讯,以及智慧电子装置(IED)的安全能力。
作为储能站点的边缘运算核心,AFE-E630 可应用于储能EMS、微电网控制器及工业边缘闸道器等应用,负责资料采集、通讯协定解析、边缘运算与AI推论等关键任务。
更重要的是,透过既有 IEC 62443-4-2 SL2 资安验证成果,系统整合商与产业客户可将平台既有的网络安全能力与验证依据纳入后续整机及系统级合规流程,减少重复验证工作,进而降低产品开发与验证成本,并缩短整体部署时间。
涵盖七大基础网络安全要求
建立主机设备安全基准
本次验证涵盖 IEC 62443-4-2 的全部七大基础要求(FR1–FR7)及通用元件安全约束(CCSC),并针对 AFE-E630 所属的 主机装置(Host Device) 类别,依据 HDR 相关要求完成资安条款验证。此成果展现研华在 Arm 平台上,从产品设计阶段即将网络安全机制内建于产品中的系统化能力,并为终端客户后续因应欧盟CRA等网络安全法规要求提供可延伸运用的合规基础。
验证范围涵盖身份识别与认证、使用控制、系统完整性、资料机密性、受限资料流、事件实时响应及资源可用性等多项安全维度。从账号登录管理、最小权限控管、固件防篡改、数据加密保护、网络分区与隔离、审计日志监控到异常负载防护,均建立完整的安全基准。
从安全设计到工业部署
打造可信赖边缘运算平台
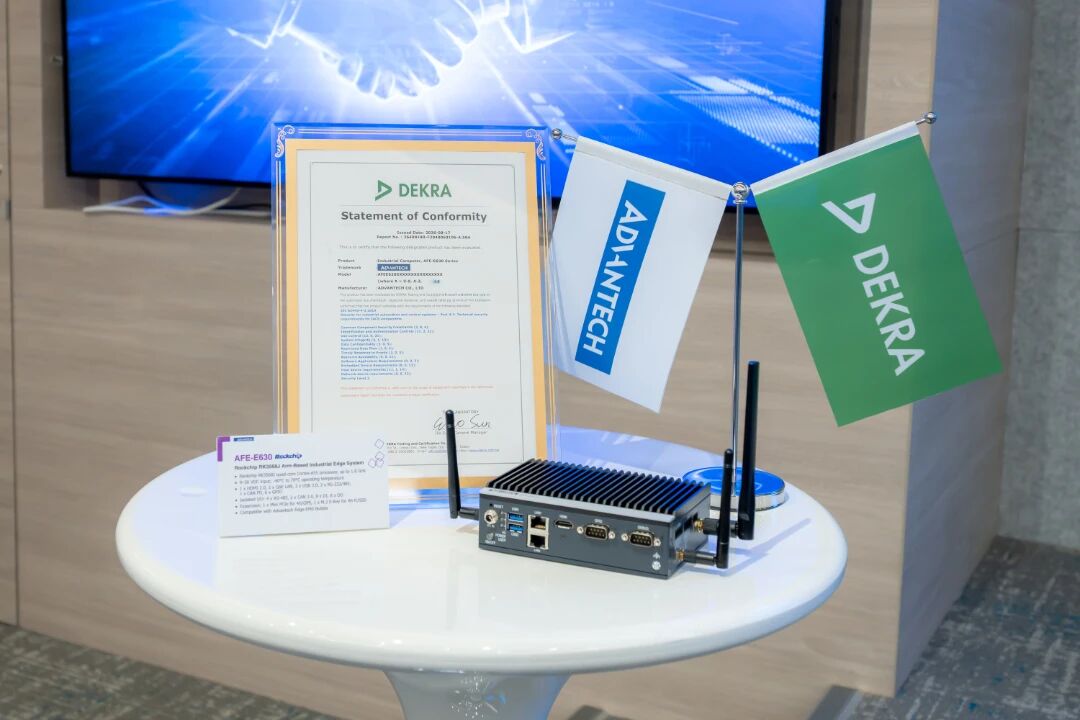
研华AFE-E630基于Rockchip RK3568J处理器打造,采用工业级设计,支持 -40~70°C 宽温运行及 9–30V DC 宽压输入,可于严苛环境下稳定运行。
作为研华首款通过 DEKRA(德凯)IEC 62443-4-2 资安验证,并采用瑞芯微平台与Debian操作系统的边缘智慧系统,AFE-E630 进一步将工业级可靠性与组件级网络资安能力整合于同一平台,也为后续基于瑞芯微与Debian架构的工业边缘方案提供网络安全设计与合规参考。
结论
这次 SL2 认证,代表研华在这款 RK3568 边缘平台上实现了组件级内置安全设计,覆盖身份认证、权限管控、固件防篡改、加密、日志审计等完整安全维度。 对于储能、微电网这类能源数字化项目而言,现成的 IEC 62443 验证底座,是对接 CRA 法规很好的起点,也降低了系统厂商在整机资安设计、测试认证上的投入。同时这个案例,也给后续瑞芯微 + Debian 路线的工业边缘方案提供了一套可参考的安全落地范式,兼顾工业现场稳定性与合规需求。